Vous cliquez sur un lien reçu par mail, sur Leboncoin ou dans une conversation, et au lieu de l’adresse attendue, un message générique s’affiche à sa place. « URL masquée pour votre sécurité » signifie que votre navigateur, votre messagerie ou un logiciel de sécurité a volontairement dissimulé l’adresse réelle d’un lien jugé potentiellement dangereux. Le message peut venir de quatre sources différentes : votre client mail, votre navigateur, votre antivirus, ou une politique interne à la plateforme que vous consultez. Dans cet article, vous allez comprendre pourquoi ce blocage survient, si vous devez vous en inquiéter, et surtout comment réagir étape par étape pour accéder au lien en toute sécurité, ou éviter un piège.
Que signifie le message « URL masquée pour votre sécurité » ?
Derrière cette formule un peu froide se cache un mécanisme assez simple. Un système de sécurité analyse le lien avant que vous ne puissiez cliquer dessus, le compare à des bases de données de sites malveillants, puis décide de remplacer l’adresse par un texte neutre plutôt que de vous exposer à un clic risqué.
Ce n’est donc pas une censure arbitraire. C’est une pause de sécurité imposée, le temps que vous, ou le système lui-même, puissiez vérifier la légitimité du site.
À retenir : ce message ne bloque pas un site au hasard. Il traduit une décision automatisée, prise en amont, sur la base d’une analyse de l’URL, jamais après coup.
Pourquoi ce message s’affiche-t-il ? Les 4 causes principales
Avant de chercher une solution, encore faut-il savoir qui a pris la décision de masquer votre lien. La réponse à apporter ne sera pas la même selon le système à l’origine du blocage.
Le filtre anti-phishing de votre messagerie
Gmail et Outlook analysent chaque lien contenu dans un mail entrant avant même que vous ne l’ouvriez. Si l’adresse figure sur une liste de domaines signalés, ou présente une structure typique du phishing, le service la remplace par une version neutralisée.
Cette vérification se fait en amont de votre lecture. C’est pour cette raison que le message apparaît parfois avant même que vous n’ayez cliqué sur quoi que ce soit.
La protection intégrée à votre navigateur
Chrome et Firefox embarquent un système nommé Google Safe Browsing, qui protège plus de cinq milliards d’appareils dans le monde selon les rapports de transparence de Google.
Ce service compare en temps réel chaque URL visitée à une base de données mise à jour plusieurs fois par jour. Si le domaine y figure, le navigateur bloque l’accès et masque l’adresse.
Votre antivirus ou une extension de sécurité
Les suites de sécurité comme Bitdefender, Norton ou Kaspersky embarquent leur propre module de filtrage web, indépendant de celui du navigateur.
Résultat concret : deux couches de sécurité différentes peuvent masquer le même lien, pour des raisons distinctes. Certaines extensions dédiées à la détection de liens dangereux jouent exactement le même rôle.
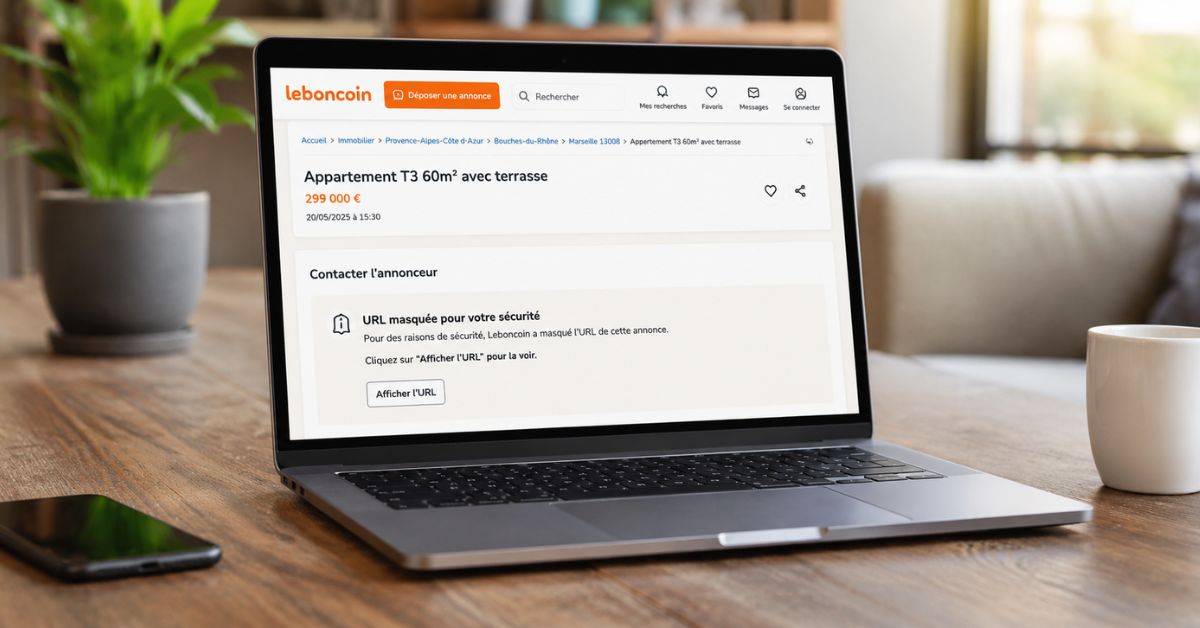
Pourquoi Leboncoin masque-t-il les liens dans sa messagerie ?
Sur certaines plateformes, le masquage n’a rien à voir avec un danger détecté au cas par cas. Il répond à une politique anti-fraude systématique.
Leboncoin, par exemple, remplace tous les liens externes envoyés dans sa messagerie interne, qu’ils soient dangereux ou non. L’objectif est simple : couper à la racine le vecteur d’arnaque le plus courant sur les sites d’annonces, un faux lien de paiement ou une fausse page de suivi de colis glissée dans la conversation. D’autres plateformes de réservation ou de services appliquent la même logique pour garder les échanges dans leur environnement.
Ce message signifie-t-il que le lien est dangereux ?
Pas systématiquement, et c’est le point que la plupart des internautes comprennent mal.
Un système de sécurité fonctionne par heuristiques et listes noires, ce qui veut dire qu’il peut se tromper. Un nom de domaine récemment racheté, un changement d’hébergeur, ou une redirection légitime mais mal configurée peuvent déclencher le même signal qu’un vrai site de phishing. On parle alors de faux positif.
À l’inverse, certains signaux doivent vous alerter réellement :
- L’expéditeur du lien vous est inconnu ou son adresse est légèrement modifiée
- Le nom de domaine contient une faute ou une extension inhabituelle
- Le lien passe par plusieurs redirections successives avant d’arriver à destination
Le phishing reste l’une des menaces les plus actives sur le web, avec une progression estimée à 47 % des incidents recensés en 2023. Ce chiffre suffit à expliquer pourquoi les filtres automatiques sont devenus aussi stricts, quitte à bloquer parfois un lien parfaitement légitime.
Que faire quand vous voyez « URL masquée pour votre sécurité » ?
Une fois la cause identifiée, la question devient pratique. Voici la marche à suivre, dans l’ordre, avant d’envisager quoi que ce soit d’autre.
1. Ne cliquez pas dans la précipitation
Le premier réflexe, et le plus important, consiste à ne rien forcer. Le message est justement conçu pour vous laisser le temps de vérifier avant d’agir.
2. Comment voir l’adresse réelle derrière une URL masquée ?
Sur ordinateur, il suffit généralement de survoler le lien sans cliquer : l’adresse complète s’affiche dans la barre d’état, en bas de votre navigateur.
Cette simple vérification permet souvent de repérer immédiatement un domaine suspect, une faute d’orthographe dans le nom de marque, ou une extension inhabituelle.
3. Comment vérifier si un lien est un phishing ?
Si l’adresse reste inaccessible, ou que le doute persiste, plusieurs outils gratuits permettent d’évaluer un lien avant de le suivre :
- VirusTotal agrège les verdicts de plus de 70 moteurs antivirus sur une seule URL et renvoie un score en quelques secondes
- Google Safe Browsing propose une vérification directe depuis son interface web
- URL Void croise plusieurs bases de réputation pour un second avis
En dessous de trois signalements sur 70 via VirusTotal, il s’agit très probablement d’un faux positif.
4. Contactez l’expéditeur par un autre canal si le doute persiste
Quand le lien provient d’une personne connue mais que le contexte vous semble inhabituel, mieux vaut confirmer par un canal différent, un appel ou un SMS, avant de chercher à forcer l’accès. Cette précaution coûte trente secondes et évite bien des mauvaises surprises.
5. Accédez au site directement en tapant l’adresse officielle
Dernière option, souvent la plus simple : plutôt que de suivre le lien masqué, ouvrez un nouvel onglet et tapez vous-même l’adresse officielle du site dans la barre de recherche. Vous obtenez le même résultat, sans exposer votre navigation au moindre risque.
Comment débloquer une URL masquée si vous êtes sûr du lien ?
Il arrive que la vérification confirme que le lien est parfaitement sûr, malgré le blocage. Dans ce cas précis, et seulement dans ce cas, il existe des moyens de forcer l’accès.
Comment débloquer une URL masquée sur Chrome ?
Sur la page d’avertissement de Chrome ou Edge, il est possible de taper directement au clavier le mot thisisunsafe, sans champ de saisie visible. Cette commande, reconnue par le navigateur, permet de passer outre l’alerte et d’accéder immédiatement au site.
Ajouter une exception dans votre antivirus
Si le blocage vient de votre logiciel de sécurité plutôt que du navigateur, la plupart des antivirus (Bitdefender, Norton, Kaspersky) permettent d’ajouter le domaine concerné à une liste d’exceptions depuis les paramètres du module web.
Désactiver temporairement le VPN ou l’adblocker
Certains outils comme AdBlock, uBlock Origin ou un VPN peuvent eux aussi modifier l’affichage d’une URL. Un test rapide : désactivez-les un par un, puis rechargez la page pour voir si le message disparaît.
Avertissement : désactiver totalement Safe Browsing ou le module web de votre antivirus pour un usage quotidien expose l’intégralité de votre navigation, bien au-delà du site que vous cherchiez à débloquer. Ces manipulations ne se justifient que ponctuellement, jamais en permanence.
Que faire si un site légitime est bloqué par erreur (faux positif) ?
Un faux positif survient régulièrement après le rachat d’un nom de domaine, un changement d’hébergeur, ou un incident de sécurité déjà réglé sur le site concerné.
Si VirusTotal confirme l’absence de menace réelle, deux options s’offrent à vous : ajouter une exception ponctuelle dans votre navigateur, ou signaler le faux positif directement à Google Safe Browsing pour accélérer la mise à jour de sa base.
URL masquée selon les plateformes : Gmail, Outlook, Leboncoin, WhatsApp
Le comportement du message varie sensiblement selon l’endroit où vous le rencontrez. Connaître ces différences aide à adopter le bon réflexe immédiatement.
| Plateforme | Pourquoi elle masque le lien | Solution recommandée |
|---|---|---|
| Gmail | Filtre anti-phishing analysant les liens avant lecture | Vérifier l’expéditeur, passer le lien sur VirusTotal |
| Outlook | Filtrage appliqué aux liens raccourcis suspects | Consulter l’aperçu de sécurité proposé avant de cliquer |
| Leboncoin | Blocage systématique des liens externes, indépendamment du danger réel | Demander à l’interlocuteur de décrire l’information sans lien |
| Détection de liens raccourcis associés à des campagnes de spam | Copier le domaine affiché et le rechercher dans un navigateur |
Cette différence explique une chose importante : sur un webmail, le message traduit une analyse individuelle du lien. Sur une marketplace comme Leboncoin, il relève souvent d’une règle appliquée à tous les liens externes, sans distinction entre un lien dangereux et un lien parfaitement anodin.
Comment éviter les faux liens et sécuriser durablement votre navigation ?
Au-delà du cas ponctuel d’un lien masqué, ce message rappelle une réalité plus large : le phishing continue de progresser, et quelques habitudes suffisent à réduire nettement votre exposition.
Maintenir son navigateur et son antivirus à jour garantit l’accès aux dernières bases de détection. Une version obsolète laisse passer des menaces pourtant identifiées depuis des mois.
L’activation de la validation en deux étapes sur vos comptes sensibles limite l’impact d’un éventuel vol d’identifiants, même si un lien de phishing venait à vous tromper malgré tout.
Un gestionnaire de mots de passe constitue enfin une protection presque invisible mais redoutablement efficace : s’il refuse de remplir automatiquement vos identifiants sur une page, c’est souvent le signe le plus fiable que le domaine ne correspond pas exactement au site enregistré, même si l’imitation semble parfaite à l’œil nu.
En résumé : ce qu’il faut retenir
Le message « URL masquée pour votre sécurité » n’est ni un dysfonctionnement à ignorer, ni une raison de paniquer systématiquement.
- Il peut provenir de quatre sources : votre messagerie, votre navigateur, votre antivirus, ou une règle de plateforme
- Il ne signifie pas automatiquement que le lien est dangereux, un faux positif reste possible
- La bonne réaction consiste à vérifier avant d’agir : survoler le lien, le passer sur VirusTotal, ou taper l’adresse officielle directement
- Le contournement (thisisunsafe, exception antivirus) ne doit rester qu’une exception ponctuelle, jamais une habitude
La meilleure réponse reste toujours la même : identifier la source du blocage, vérifier le lien avec un outil dédié, et ne forcer l’accès que lorsque la légitimité du site ne fait plus aucun doute.